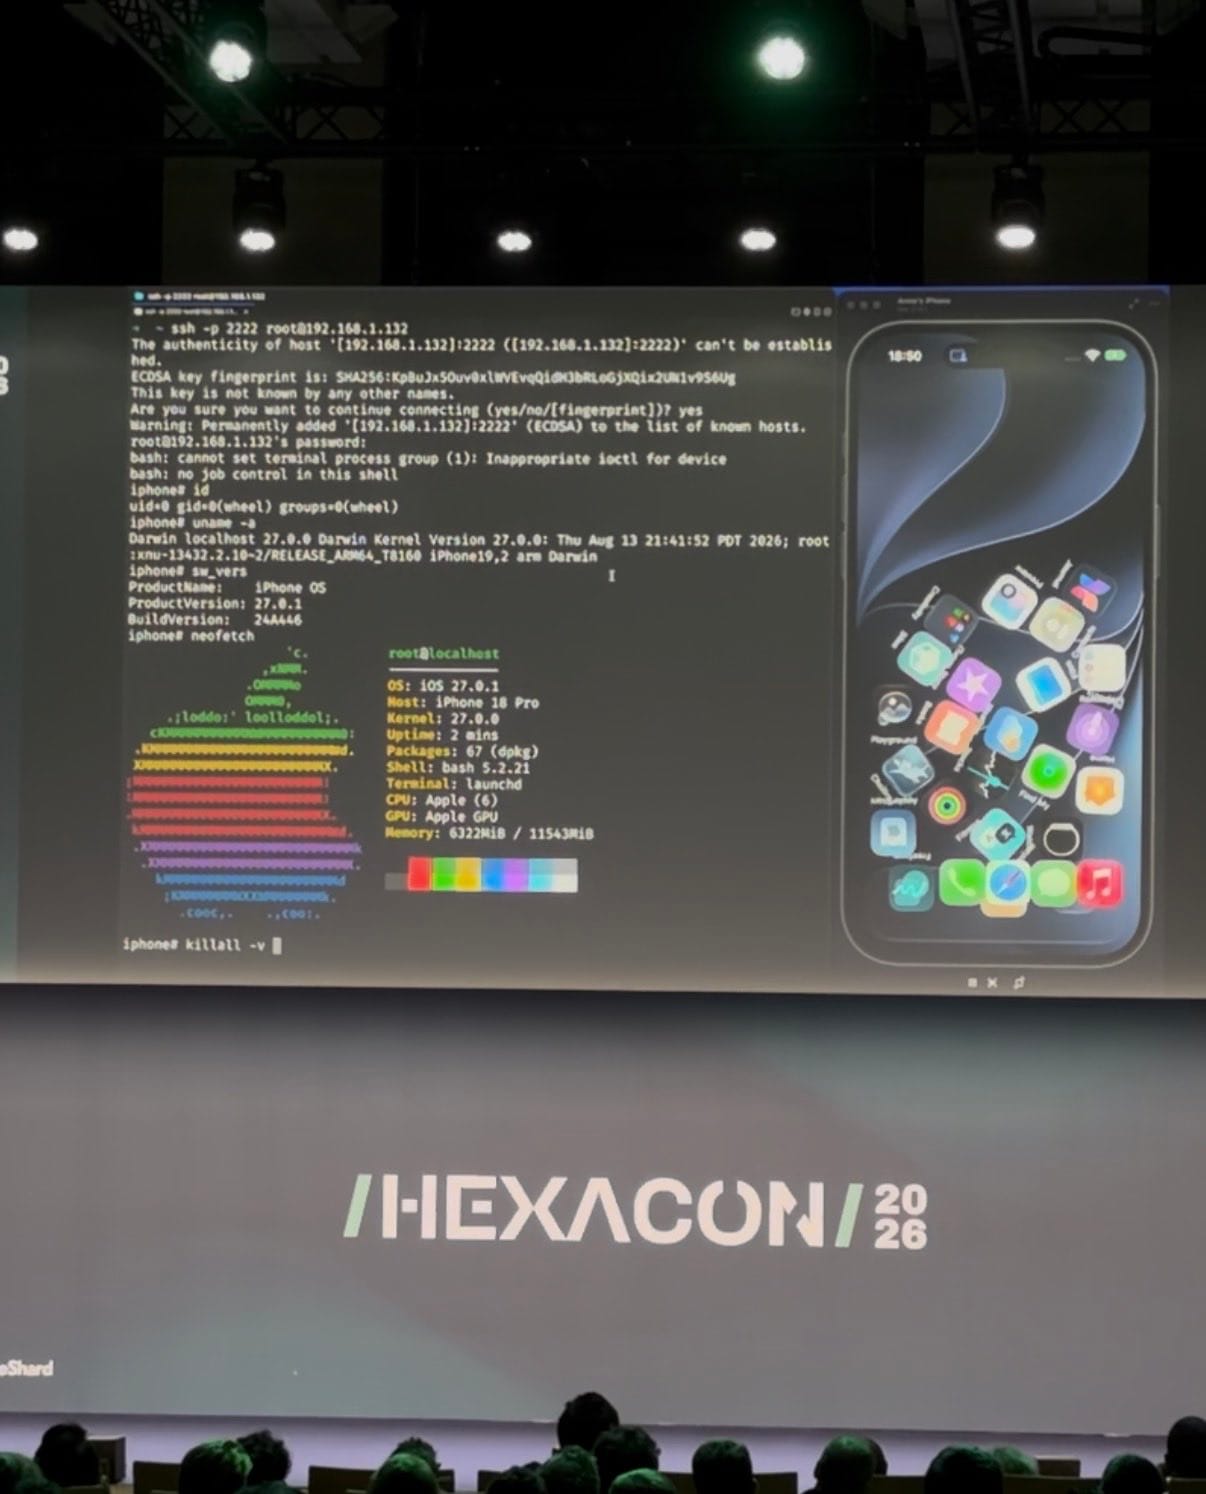
Компания Calif.io продемонстрировала на конференции Hexacon в Париже непривязанный джейлбрейк для iPhone 18 Pro под управлением iOS 27.0.1. По утверждению исследователей, устройство сохранило взлом после перезагрузки: команда вновь получила root-доступ без подключения смартфона к компьютеру.
Демонстрация состоялась 16 октября, в первый день конференции Hexacon, посвящённой исследованиям в области наступательной кибербезопасности. Видеозапись с мероприятия опубликовал исследователь джейлбрейков Билли Эллис. На ней участники перезагружают iPhone, разблокируют его штатным код-паролем и открывают SSH-сеанс с правами root. В терминале отображались версия iOS 27.0.1 и время работы устройства после запуска около двух минут.
Что означает непривязанный джейлбрейк
Джейлбрейк снимает программные ограничения Apple и предоставляет владельцу расширенный контроль над системой. В частности, он может устанавливать приложения из сторонних источников, получать доступ к файловой системе и менять элементы интерфейса, которые не предусмотрены iOS.
Непривязанный джейлбрейк отличается тем, что продолжает работать после перезапуска устройства. Временные способы получения доступа обычно требуют повторного запуска специального инструмента, тогда как в этом случае привилегии, как утверждается, восстанавливаются самостоятельно.
Современные iPhone используют проверку подписи программного кода, изоляцию приложений в песочнице и защищённую цепочку загрузки. Получение root-доступа на актуальном устройстве, как правило, требует последовательности уязвимостей, позволяющей выйти за пределы изоляции приложения, вмешаться в работу ядра и обойти аппаратные механизмы защиты памяти. Сохранение такого доступа после перезагрузки дополнительно связано с преодолением проверок, выполняемых при запуске системы.
Без подробностей
Calif.io не сообщила, какие именно уязвимости использовались в демонстрации, и не выпустила публичный инструмент для джейлбрейка. В публикации компании по итогам Hexacon перечислены четыре показа, включая демонстрации, связанные с Signal и iMessage. Исследователи заявили, что раскроют материалы позднее, но конкретных сроков не назвали.
В примечаниях Apple к обновлениям безопасности iOS 27, опубликованных 14 сентября, Calif.io указана среди исследователей, работавших совместно с Claude и Anthropic Research. Компания обнаружила две отдельные ошибки, из-за которых приложение могло вызвать отказ в обслуживании или сбой системы. В документации Apple нет указаний, что эти уязвимости связаны с показанным джейлбрейком.
Ранее представитель Calif Тай Дуонг рассказывал, что Claude помогал ему анализировать эксплойт для Safari в iOS. В мае Calif также сообщала об использовании Anthropic Claude Mythos Preview при разработке эксплойта ядра macOS, направленного на защитные механизмы чипа Apple M5.
Apple публично не комментировала демонстрацию. Компания обычно не подтверждает сведения об уязвимостях до выпуска исправлений. Когда детали будут раскрыты, зависит от решения Calif.io; после этого Apple сможет оценить затронутые версии iOS и подготовить обновление безопасности.