Злоумышленники размещали в Google Ads объявления, которые после перехода показывали пользователям Windows и macOS поддельные сообщения о «заблокированном» компьютере. Целью схемы было не заражение устройства или реальная блокировка системы, а звонок по номеру фейковой технической поддержки.
Кампания была обнаружена специалистами Netskope. По их данным, с 31 августа по 14 сентября на вредоносные объявления нажали сотрудники 619 организаций – клиентов компании. Защитные инструменты Netskope заблокировали мошеннические страницы до того, как пользователи успели стать жертвами обмана. Исследователи подчёркивают, что их статистика охватывает лишь часть интернет-трафика, поэтому фактический масштаб может быть значительно больше.
Как работала схема
Рекламные объявления демонстрировались на легитимных популярных сайтах: сервисах карт и погоды, ресурсах о недвижимости и спорте, а также площадках для размещения документов. После клика открывалась страница, имитирующая критическую ошибку безопасности или отключение компьютера.
Страница разворачивалась во весь экран, скрывала адресную строку и курсор, замедляла работу браузера и воспроизводила звуки. Она также препятствовала использованию распространённых сочетаний клавиш. В результате у человека могло возникнуть впечатление, что проблема произошла не в браузере, а во всей операционной системе.
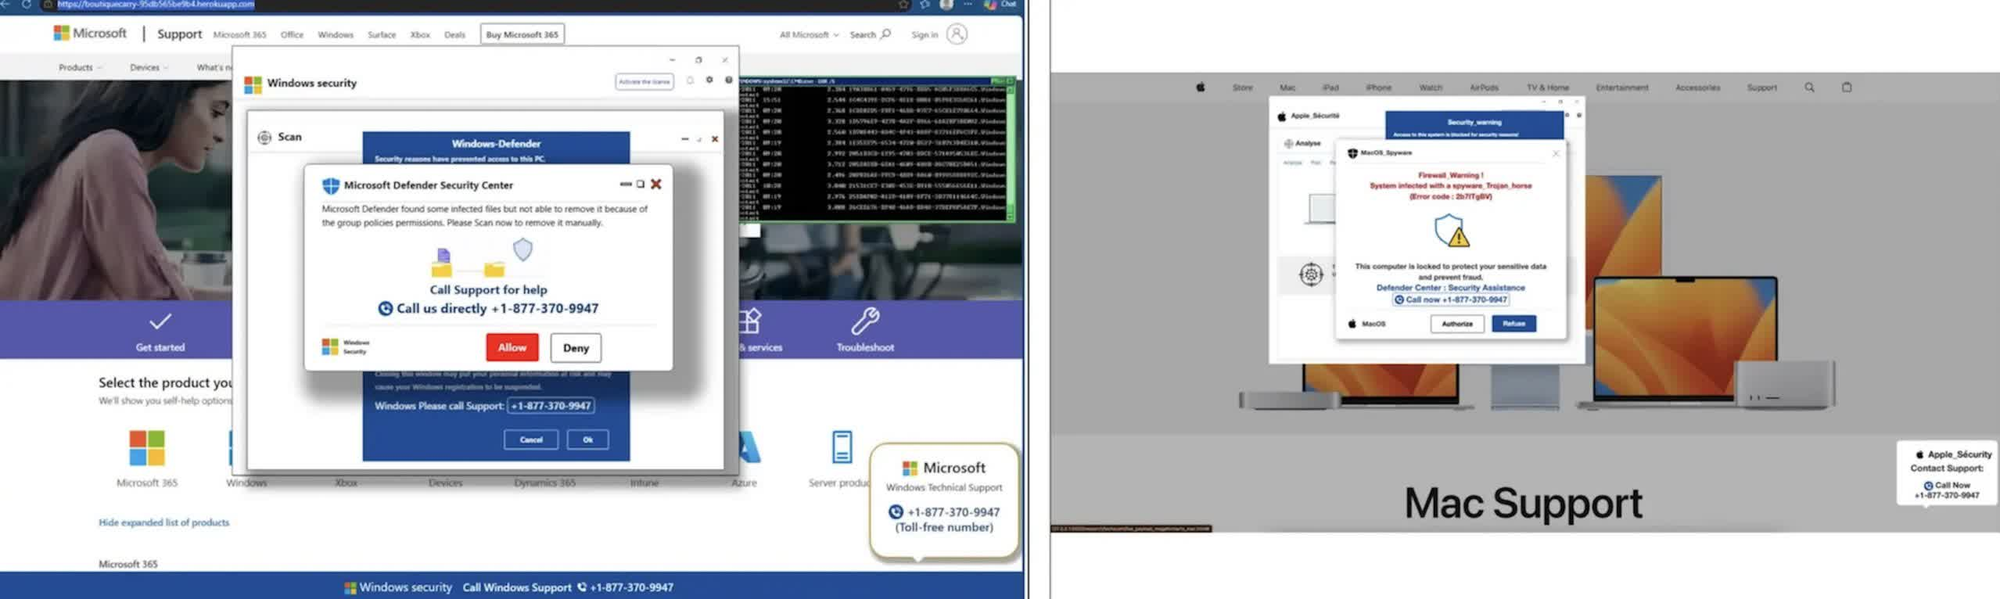
В Netskope отметили, что мошенники превращали обычный переход по рекламе в убедительную имитацию системной неисправности. Компьютер при этом не был заблокирован, но авторы атаки рассчитывали, что паника вынудит пользователя позвонить по указанному в предупреждении номеру телефона.
Во время такого звонка жертву могли убедить заплатить за несуществующую услугу, передать персональные данные или предоставить удалённый доступ к устройству. Последний вариант особенно опасен: получив контроль над компьютером, злоумышленники способны похитить файлы, учётные данные и банковскую информацию.
Масштаб и способы обхода защиты
Около 62% затронутых организаций находились в США. Далее следовали Япония и Австралия. Netskope выявила свыше 250 идентификаторов рекламных кампаний Google Ads, связанных с этой операцией, а сами объявления обнаружили как минимум на 284 легитимных сайтах.
Фейковые уведомления были адаптированы отдельно для Windows и macOS. Скрипт не показывал предупреждение сразу: сначала он ожидал движения мыши, подтверждая, что страницу открыл реальный пользователь. Код страницы был зашифрован и расшифровывался непосредственно в памяти браузера незадолго до вывода фейкового сообщения. Такие приёмы могли осложнить обнаружение начала атаки средствами защиты конечных устройств и системами проверки рекламы.
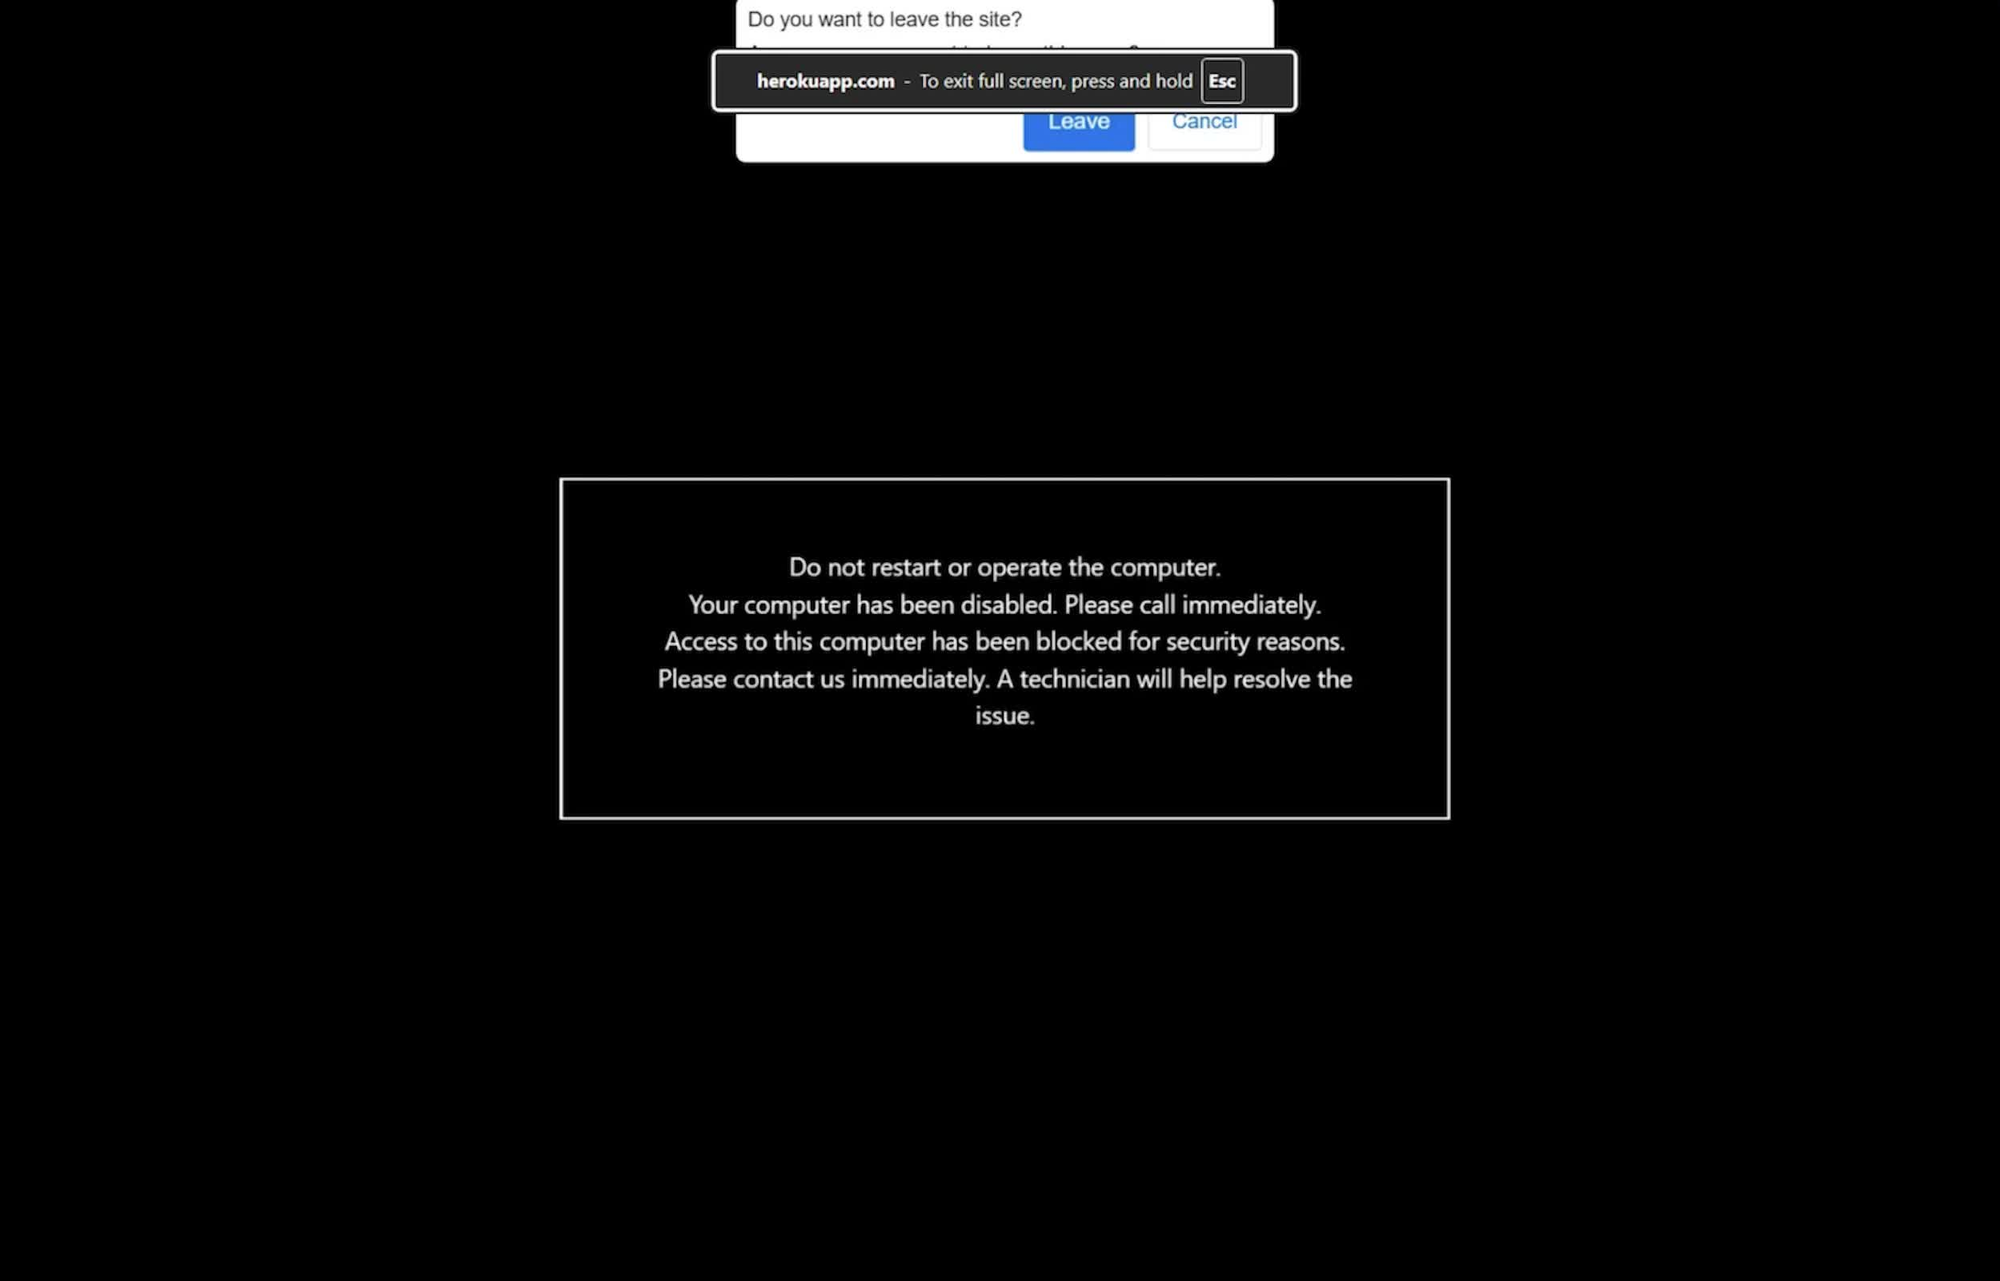
Закрытие страницы тоже пытались усложнить. Нажатие клавиши Esc и других кнопок часто не давало мгновенного результата, а попытка закрытия вкладки могла привести к повторной загрузке предупреждения. Именно на ощущении потери контроля над устройством и строилась вся схема.
Реакция Google и действия пользователей
Google сообщила, что расследует инцидент. Компания не уточнила, почему её автоматические системы не остановили объявления до показа и была ли вся операция удалена с рекламной платформы.
«Мы не терпим мошенничество. Мы активно расследуем рекламные кампании, описанные в этом отчёте, и примем меры в отношении аккаунтов, нарушающих наши правила», – заявили в Google.
По данным Google, в прошлом году компания заблокировала более 99% рекламных объявлений, нарушающих правила, ещё до начала их показа. Случай, описанный Netskope, показывает, что отдельные кампании всё же способны обходить фильтры за счёт манипуляций с интерфейсом браузера, а не распространения традиционного вредоносного ПО.
При появлении подобного экрана не следует звонить по указанному номеру и сообщать кому-либо личные данные. Устройство, вероятнее всего, не заблокировано. Во многих случаях выйти из полноэкранного режима помогает удержание клавиши Esc в течение нескольких секунд. В Windows можно открыть «Диспетчер задач» и принудительно завершить браузер, в macOS – воспользоваться меню «Завершить принудительно».
После закрытия браузер следует запустить заново, не восстанавливая предыдущую сессию: это позволит не открывать мошенническую страницу повторно.