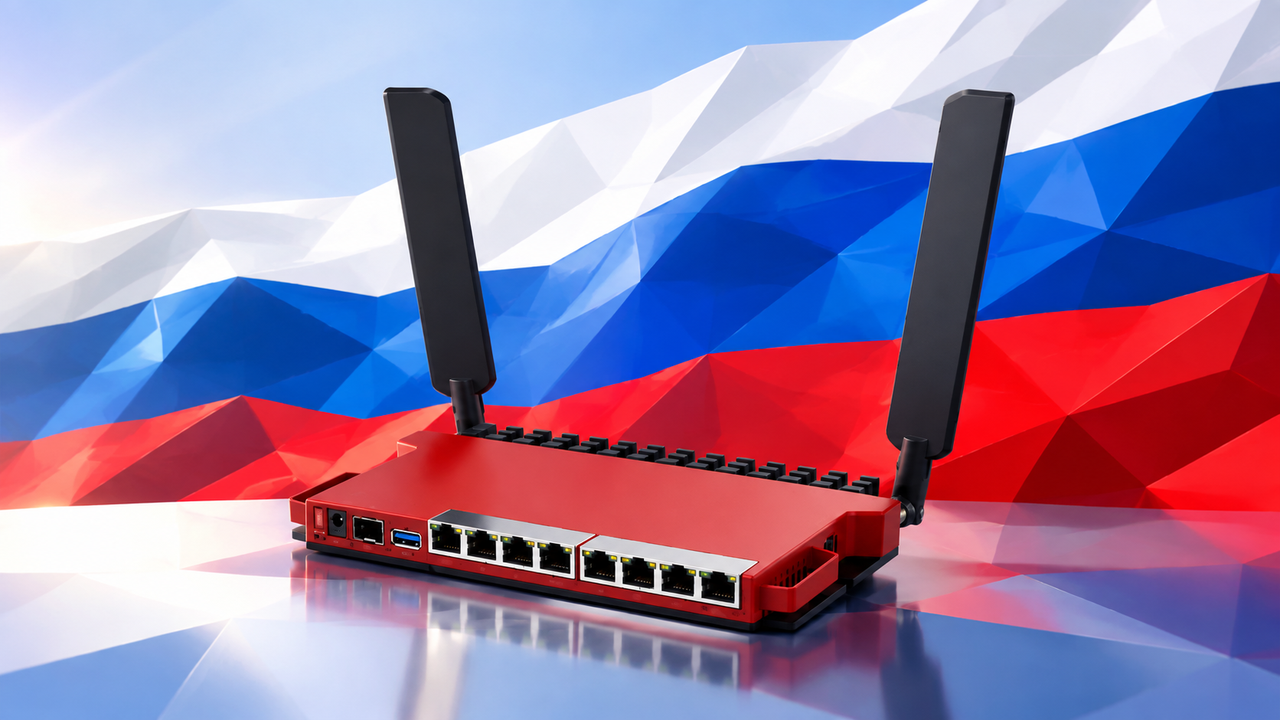
Главный радиочастотный центр (ГРЧЦ), подведомственный Роскомнадзору, поручил российским операторам связи проверить используемые роутеры латвийской компании MikroTik. Поводом стали критические уязвимости в операционной системе RouterOS, которая установлена примерно на 100 000 устройств в России.
По данным СМИ, операторы должны принять меры, чтобы выявить уязвимые маршрутизаторы и устранить угрозу. Речь идёт прежде всего об устройствах с не обновлённой RouterOS и доступным из интернета SSH-сервисом — протоколом для удалённого управления оборудованием.
Что известно об уязвимостях
В начале сентября CERT Polska сообщила о шести уязвимостях в RouterOS. Две из них можно объединить в цепочку под названием «MikroTrick»: она позволяет обойти SSH-аутентификацию и получить полный административный контроль над роутером без учётных данных, если сервис доступен из интернета.
Проблемы затрагивают несколько компонентов RouterOS:
- SSH-сервер и SSH-клиент;
- службу проверки пропускной способности;
- обработку сертификатов X.509;
- интерфейс управления WebFig.
Злоумышленники могут выполнять команды, получать доступ к файлам и конфиденциальной информации, нарушать работу оборудования и менять его настройки. CERT Polska также сообщила об активной эксплуатации уязвимостей.
MikroTik выпустила исправления 3 сентября. Производитель рекомендует обновить RouterOS до одной из следующих версий:
- RouterOS 7.24.2;
- RouterOS 7.23.4 — ветка долгосрочной поддержки;
- RouterOS 6.49.21;
- RouterOS 7.25 beta 3 — тестовая версия.
Производитель отмечает, что в стандартной конфигурации доступ к SSH из интернета обычно блокируется межсетевым экраном. Однако это не отменяет необходимости установить обновление и проверить настройки удалённого доступа.
Что делать владельцам
Пользователям MikroTik следует проверить версию RouterOS, установить актуальное обновление и убедиться, что административные сервисы не открыты для подключений из интернета. Если роутер ранее был доступен извне, после обновления стоит проверить журналы событий, учётные записи и настройки доступа.
Сам факт использования оборудования MikroTik не означает, что устройство уже взломано. Однако маршрутизаторы с устаревшей системой и открытым SSH-сервисом находятся в зоне повышенного риска.