
Компания F6 сообщила о новой схеме мошенничества в мессенджерах, получившей название FakeHack. Злоумышленники рассылают сообщения от имени государственных ведомств, имитируют взлом учётной записи на портале «Госуслуги» и последовательно усиливают психологическое давление. Их основная задача — добиться, чтобы человек самостоятельно позвонил по указанному номеру.
Как начинается атака
По данным аналитиков департамента защиты от цифровых рисков F6, этот сценарий применяется как минимум с конца августа 2026 года. Первое сообщение приходит с аккаунта, оформленного под представителя госоргана: в имени используются вымышленные фамилия, имя и отчество, а на аватаре может быть размещена ведомственная символика.
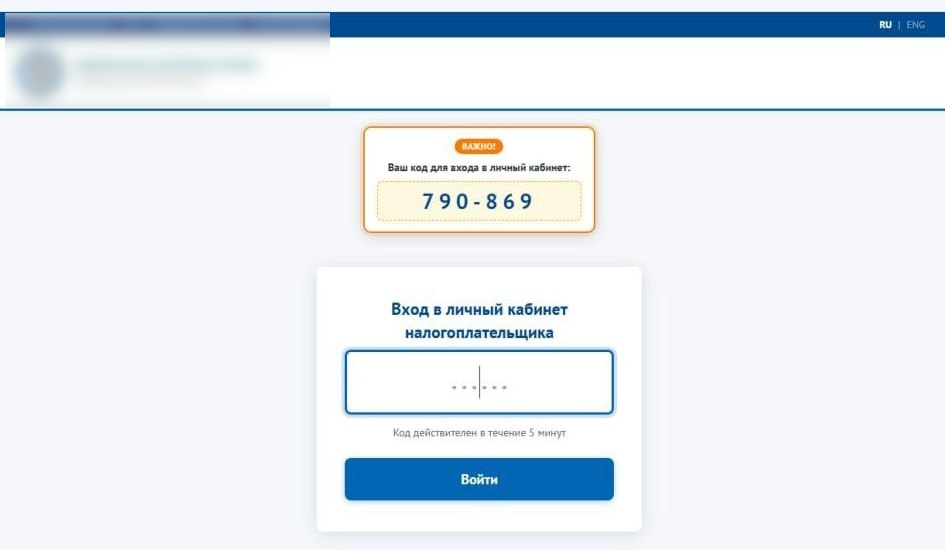
Адресату сообщают о якобы неисполненных налоговых обязательствах и предлагают проверить сведения. Ссылка в сообщении обычно сокращена, например, через сервис clck.ru. После перехода пользователь попадает на поддельную страницу ведомства, которая может размещаться напрямую по IP-адресу, без доменного имени.
На фейковом сайте отображается форма для ввода кода, будто бы необходимого для входа в личный кабинет. Затем та же страница показывает шестизначную комбинацию и предлагает ввести её в поле ниже. В F6 отмечают: имитация получения и ввода кода на одном ресурсе – характерный признак обмана.
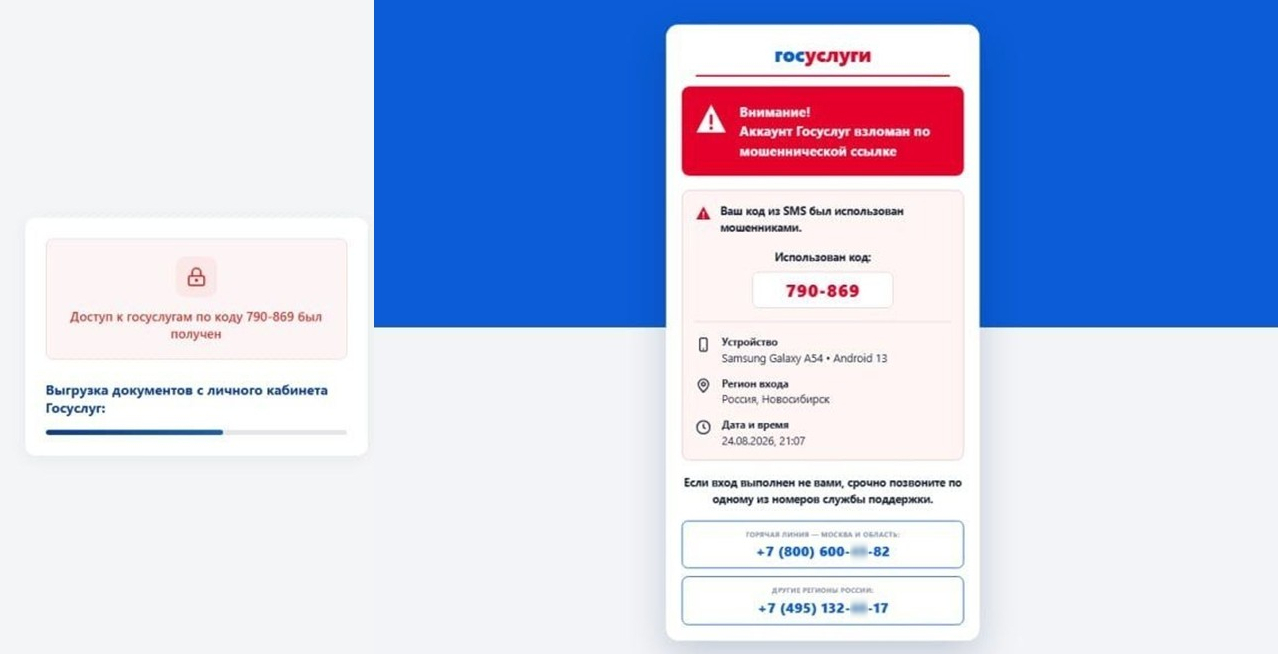
Далее сайт сообщает о фиктивном взломе учётной записи на «Госуслугах» и утверждает, что код из СМС уже использовали мошенники. Пользователю предлагают обратиться в «службу поддержки» по указанным на странице телефонам. Звонок переводит жертву к операторам мошеннического колл-центра.
Несколько аккаунтов и ложная заявка на кредит
Если первая попытка не сработала, злоумышленники переходят ко второму этапу. Они отправляют сообщения сразу с трёх и более учётных записей, создавая впечатление, что о проблеме одновременно предупреждают разные службы.
Например, один аккаунт может сообщить, что удаление профиля запланировано через 24 часа. Другой – уведомить о подозрительной активности и якобы полученном доступе к паспортным данным, СНИЛС, ИНН, сведениям о недвижимости, справке 2-НДФЛ и электронной трудовой книжке. После этого пользователю вновь рекомендуют срочно позвонить на «горячую линию».
В следующих сообщениях преступники заявляют, что адресат якобы перешёл по фишинговой ссылке, передал данные для входа в «Госуслуги» или от его имени был направлен запрос на получение кредита. В одном из выявленных F6 сценариев мошенники указывали сумму в 2,2 млн рублей и предупреждали о финансовой ответственности при отсутствии обратной связи.
Угрозы и фотографии дома
На третьем этапе преступники могут писать уже от собственного имени, изображая людей, которые получили доступ к данным пользователя. Такие сообщения содержат угрозы и нецензурную лексику. Для усиления давления злоумышленники способны прислать фотографию дома, где живёт адресат.
Как пояснили в F6, снимки домов берут из открытых источников, а адреса могут получать из мошеннических CRM-систем, пополняемых данными из утечек. Такая информация не означает, что злоумышленники получили реальный доступ к аккаунту или устройству, однако может заставить неподготовленного человека поверить в угрозу.
После обратного звонка мошенники применяют уже привычные сценарии: говорят о якобы финансировании терроризма или ВСУ, убеждают «задекларировать» либо «спасти» накопления и ценности. Также они могут выдавать себя за сотрудников спецслужб и склонять жертв к противоправным действиям.
Как защититься
Специалисты F6 советуют не переходить по ссылкам из сообщений незнакомых отправителей, не открывать сомнительные файлы и не звонить по номерам, указанным в таких уведомлениях. Для проверки информации следует использовать контакты, опубликованные на официальных сайтах организаций.
Если пришло сообщение о взломе или подозрительном входе в «Госуслуги», необходимо самостоятельно открыть официальное мобильное приложение или сайт сервиса и проверить активные сессии в настройках. Неизвестные устройства следует удалить. Если незнакомых подключений нет, сообщение, вероятнее всего, является попыткой обмана.
Коды из СМС, push-уведомлений и приложений нельзя вводить на неизвестных сайтах или сообщать посторонним. Подозрительные ссылки и сообщения F6 предлагает направлять через платформу «Антифишинг»: специалисты компании проверят информацию и передадут её регуляторам для рассмотрения вопроса о блокировке.