

Вредоносная страница позволила перехватить персонального ИИ-агента Meta* Muse
Защитные механизмы сработали, но не помогли

Исследователи из компании NebuSec показали, что одна вредоносная веб-страница способна незаметно извлечь личную переписку пользователя и данные, которые ассистент Muse компании Meta* хранит в своей памяти. Всё это происходит без единого запроса на подтверждение, который обычно появляется, когда ассистент отправляет что-то наружу, следует из отчёта, на который ссылается издание The Hacker News.
Meta* Muse – персональный ИИ-агент Meta*, запущенный 8 сентября. Он работает через онлайн-аккаунты, которые пользователь к нему подключает, и по поручению владельца может совершать покупки. Каждый такой агент живёт на собственном облачном компьютере.
На этом компьютере за исходящий трафик отвечает слой мониторинга под названием Sentinel: он задуман как единственные ворота для всего, что агент отправляет наружу. Пароли и токены подключённых аккаунтов, по замыслу, должны оставаться за пределами досягаемости самого агента. Команда Muse при запуске объясняла подход прямо: систему проектировали исходя из предположения, что агент может подвергнуться атаке, и нужно ограничить возможный ущерб.
В демонстрации NebuSec вредоносная страница, которую открыл агент, смогла стянуть историю переписки и сохранённые сведения на внешний сервер и к тому же изменить их — и пользователю при этом не показали ни одного подтверждения действия.
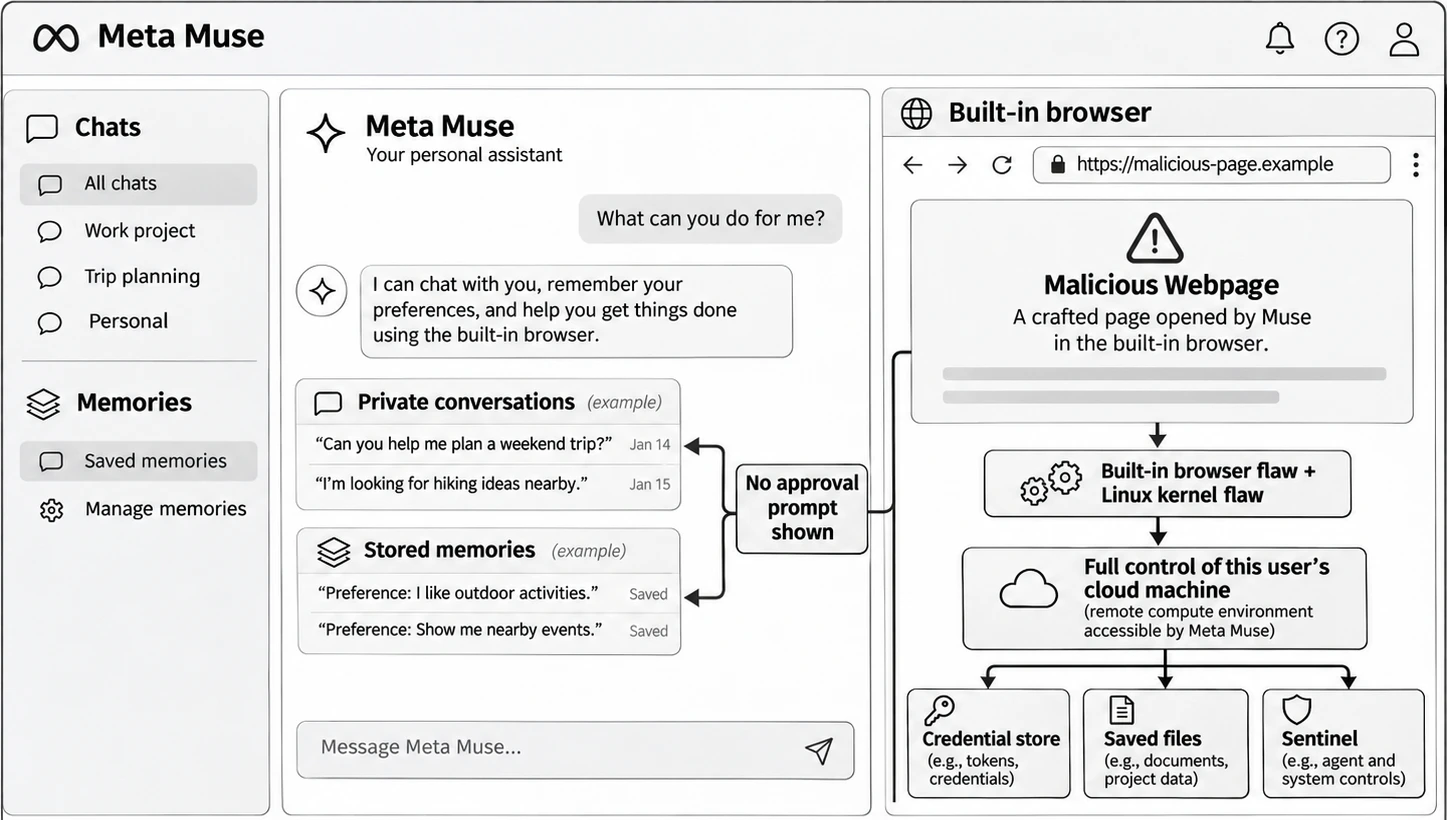
Дальше исследователи связали уязвимость во встроенном браузере Muse — ассистент использует его для таких задач, как создание PDF-файлов, — с недостатком ядра Linux. Это дало им полный контроль над облачной машиной пользователя. В руки атакующих попали хранилище учётных данных, сохранённые файлы и сам Sentinel, то есть именно те части, которые конструкция безопасности Muse должна держать за стеной от агента.
За пределы одной машины компрометация не вышла: исследователи не прорвались к общему серверу под ней и не затронули компьютеры других пользователей.
Показательна сама логика исхода. Muse строили с расчётом на то, что агент может быть обращён против владельца, и любую утечку предполагалось локализовать. Каждый из защитных механизмов сработал штатно, — отмечает NebuSec, — но атака тем не менее прошла весь путь до конца.
В NebuSec говорят, что передали находки команде Muse и что все описанные способы атаки были исправлены до публикации. Meta* публично ничего не подтвердила и работу не прокомментировала; в отчёте также не сказано, успели ли чужие данные попасть под атаку до установки заплаток.
Это уже не первый случай с Muse. Уязвимость, найденная в сентябре, была куда скромнее: она позволяла вредоносу, уже поселившемуся на Mac пользователя, перехватить ассистента на том же устройстве. Новая работа вышла за пределы устройства и добралась до облачной системы за ним.