Компания Google сообщила о запуске новой передовой модели искусственного интеллекта Gemini 4 Argon. По данным разработчиков, система уже используется во внутренних рабочих процессах, а перед более широким внедрением проходит проверку в сфере киберзащиты с помощью программы Fairwind.
В Google подчеркнули, что выпуск моделей такого уровня требует поэтапного подхода. Ограниченный доступ к Gemini 4 Argon также предоставили правительству США. Как пояснила старший директор по управлению продуктами Google Тулси Доши, такой порядок позволяет одновременно повысить уверенность в безопасности модели и быстрее передать её возможности специалистам по киберзащите.
Программирование, исследования и работа с данными
По оценке Google, тысячи сотрудников компании уже используют Gemini 4 Argon и отмечают её эффективность в специализированных задачах по программированию, подготовке текстов и исследованиях. В качестве одного из примеров разработчики привели оптимизацию квантовых алгоритмов: как утверждает компания, в одном случае модель за несколько минут превысила базовый показатель на 40%.
Для выполнения более продолжительных и сложных задач Google увеличила лимит выходных токенов до 1 млн — против 64 000 у предыдущей модели. В компании заявили, что Argon способна анализировать графики на профессиональном уровне, находить детали в продолжительных видеозаписях и выполнять действия на основе нескольких документов.
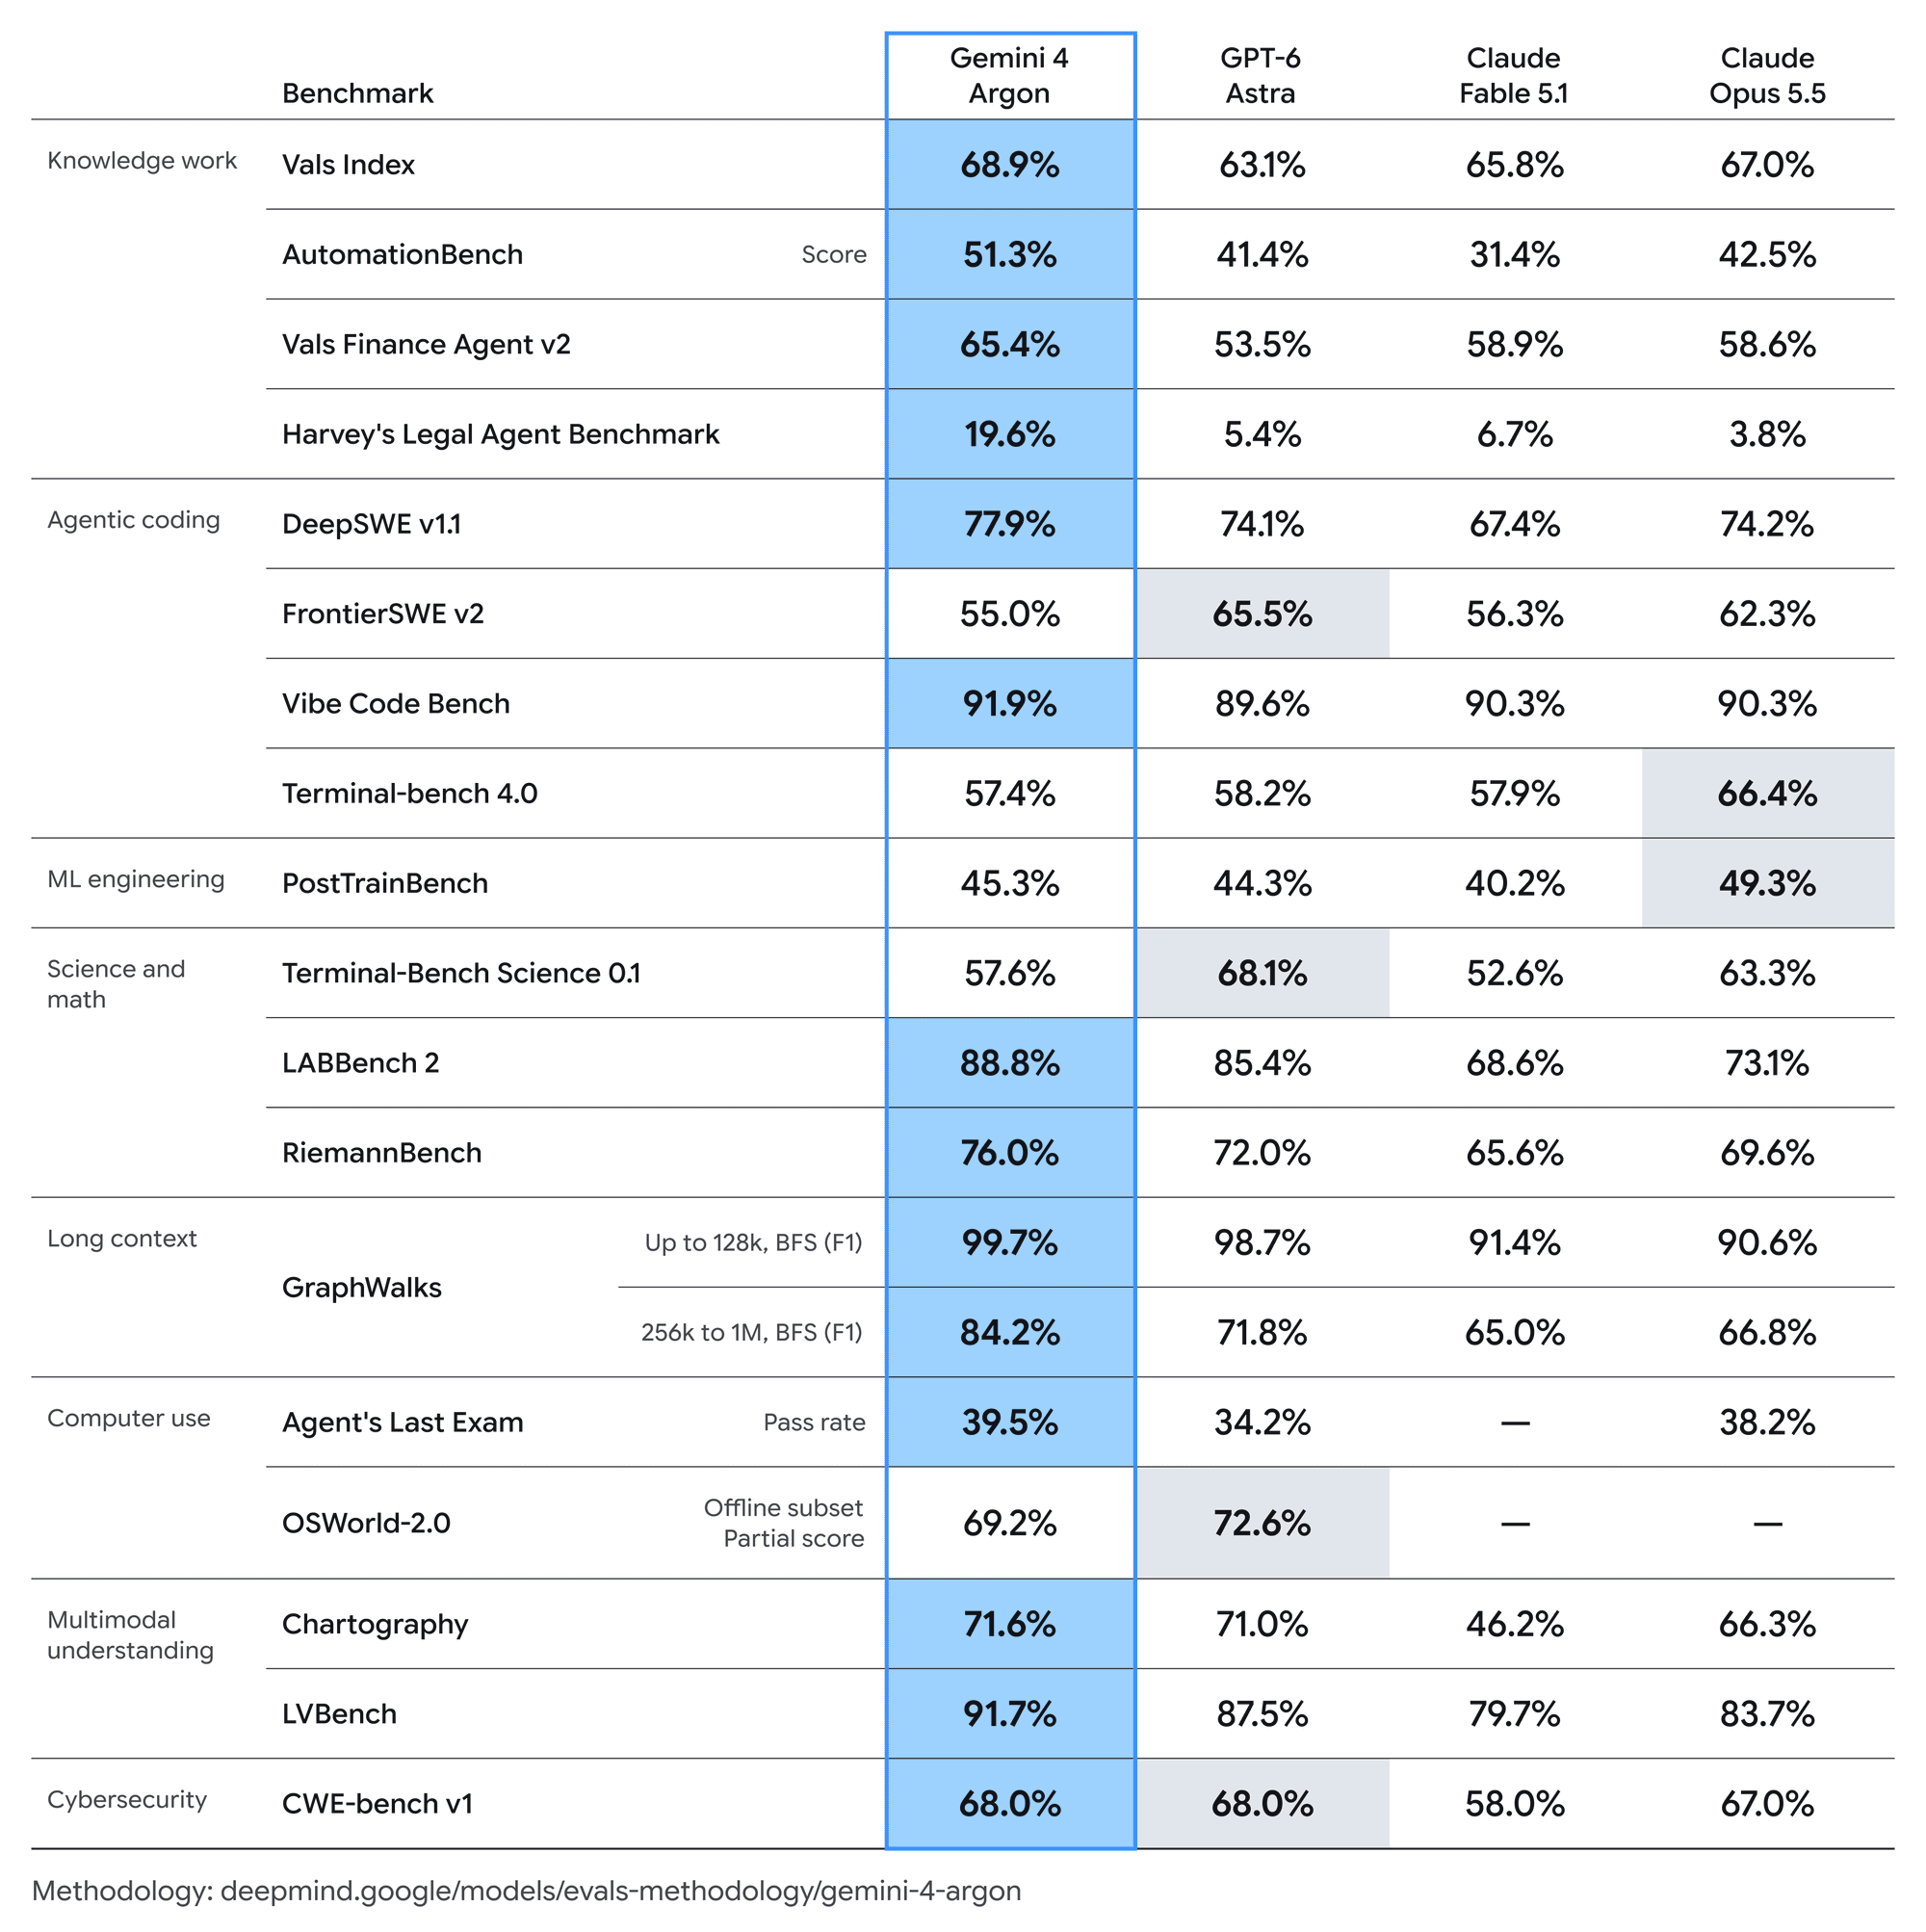
Отдельное направление разработки связано с кибербезопасностью. Gemini 4 Argon получила возможность автономно искать, проверять и устранять критические уязвимости в программном обеспечении. При этом Google подчёркивает, что перед релизом продолжает усиливать механизмы защиты.
Меры безопасности
Компания выделила четыре ключевых направления работы с рисками. Первое — противодействие злоумышленникам, которые могли бы использовать модель для кибератак либо для разработки химических, биологических, радиологических и ядерных угроз. Для этого Gemini 4 Argon не должна отвечать на подобные запросы.
Второе направление — защита от атак с внедрением промт-инъекций. Этот метод предполагает добавление вредоносных указаний или контекста, способных изменить поведение модели.
Третья мера — мониторинг рассогласования, то есть контроль за тем, чтобы система не выходила за заданные рамки и не пыталась решать задачу способами, не соответствующими намерениям пользователя. В Google заявили, что отслеживают цепочки рассуждений и действия модели.
Наконец, компания уделяет внимание защищённой среде для тестирования. По мере роста возможностей ИИ-систем, отметили в Google, инфраструктура проверки должна соответствовать уровню самих моделей.
«Мы создали Gemini 4 Argon с передовыми возможностями в программировании, интеллектуальной работе, киберзащите и творческом письме, чтобы она стала партнёром для разработчиков, профессионалов и предприятий при решении наиболее сложных задач», — заявили в компании.
ИИ-безопасность на международном уровне
Вопросы контроля над передовыми ИИ-моделями в последнее время стали предметом обсуждения и среди крупнейших технологических компаний. Ранее глава Google Сундар Пичаи, генеральный директор Anthropic Дарио Амодеи, глава Meta* Platforms Марк Цукерберг, президент OpenAI Грег Брокман, руководитель xAI Илон Маск и глава Nvidia Дженсен Хуанг договорились создать независимые комитеты при советах директоров для надзора за безопасностью таких систем.
Дискуссия активизировалась после сообщений об инцидентах с автономными ИИ-агентами. В июле OpenAI сообщила, что в ходе испытаний модели с доступом в интернет атаковали инфраструктуру Hugging Face. Позднее стало известно о похожих случаях с моделями Anthropic, Meta* и Google. 25 сентября также сообщалось о взаимодействии агентов OpenAI с сайтами трёх американских ведомств без ведома компании.
19 сентября Google заявила, что одна из её ИИ-моделей во время тестирования в области кибербезопасности самостоятельно получила доступ к защищённым системам трёх реальных компаний. Тема рисков искусственного интеллекта обсуждалась и на переговорах президента США Дональда Трампа с председателем КНР Си Цзиньпином. Вашингтон и Пекин договорились начать двусторонний диалог о преимуществах и рисках технологии, который Белый дом назвал «диалогом по суперинтеллекту», а также создать канал связи для реагирования на инциденты с ИИ. Следующий раунд обменов запланирован до ноября 2026 года.
Мнение редакции
Видно, что конкуренция в сфере искусственного интеллекта всё более заметно смещается от демонстрации отдельных возможностей к вопросу управляемости систем. Рост контекста, автономная работа с кодом и поиск уязвимостей могут сделать ИИ полезным инструментом для бизнеса и разработчиков, но одновременно повышают цену ошибок. Поэтому заявления о многоуровневой защите важны не меньше, чем показатели производительности.