

Мошенники обходят защиту Mac руками самих пользователей
Атаки всё чаще строятся на доверчивости владельцев Mac

Злоумышленники всё чаще атакуют компьютеры Mac не через уязвимости в macOS, а с помощью обмана, побуждая пользователей самостоятельно запускать вредоносные команды. К такому выводу пришли специалисты Bitdefender в сентябрьском отчёте о ландшафте угроз для macOS за 2026 год.
Исследование основано более чем на 1,5 млрд событиях безопасности, зафиксированных продуктами компании с августа 2025 года по июль 2026-го. Без учёта веб-угроз и угроз в документах доля рекламного ПО выросла с 22,6% до 34,4% всех обнаружений. Трояны остались крупнейшей категорией — 45,2%, однако годом ранее их доля составляла 51,8%. Доля потенциально нежелательных приложений снизилась с 25,3% до 20,4%.
Эти данные не означают, что соответствующая доля всех компьютеров Mac была заражена. Статистика отражает срабатывания защитных решений Bitdefender и показывает изменение состава выявляемых угроз.
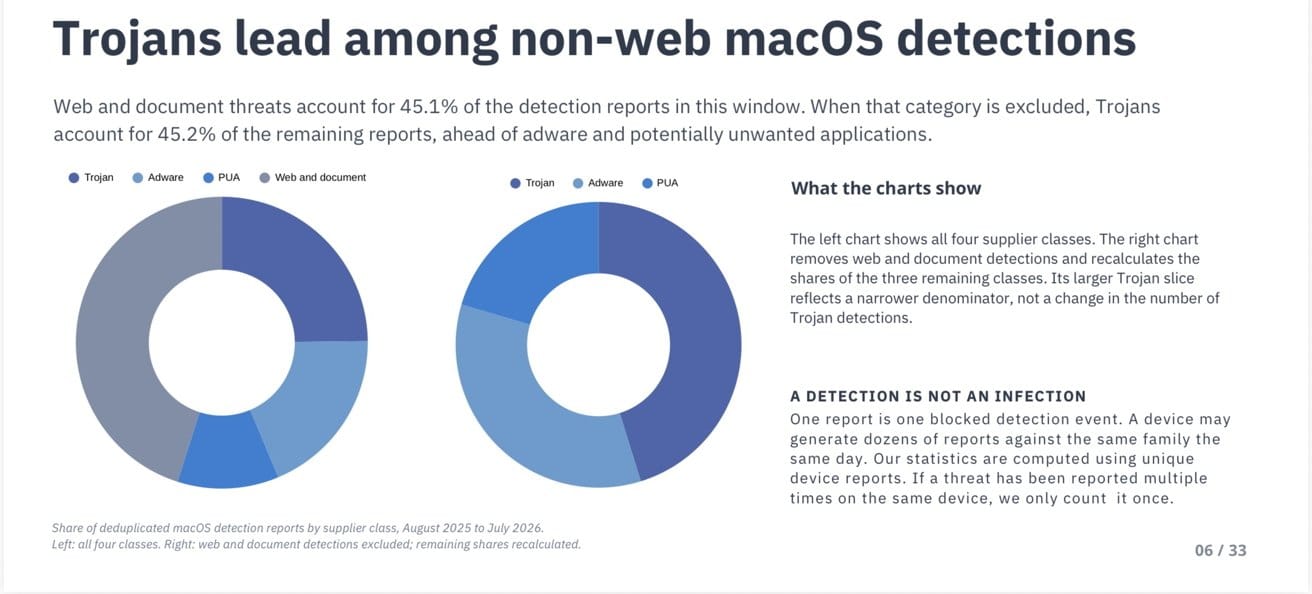
В более широком наборе данных веб-угрозы и вредоносные документы заняли около 45% обнаружений. С их учётом доля троянов составила 24,8%, рекламного ПО — 18,9%, а потенциально нежелательных программ — 11,2%.
Поддельные проверки и команды для «Терминала»
Одним из наиболее заметных приёмов стал ClickFix. Вредоносный сайт может показать поддельную CAPTCHA, сообщить о якобы необходимом обновлении браузера или технической ошибке, а затем предложить открыть «Терминал» и вставить указанную команду.
После запуска такая команда способна загрузить и выполнить вредоносное ПО от имени самого пользователя. Поскольку инициатором действия формально выступает владелец Mac, атака может обойти часть проверок, которые macOS обычно применяет к загружаемым приложениям.
Программы-похитители составляют сравнительно небольшую часть обнаружений, но остаются серьёзной угрозой. По данным Bitdefender, их доля в ежемесячных отчётах по Mac выросла примерно с 0,9% до 1,5% в период с середины 2025-го до середины 2026 года. Такое ПО способно похищать сохранённые в браузерах учётные данные, файлы cookie, данные криптокошельков и информацию из «Связки ключей» macOS.
При этом исследователи не смогли надёжно отделить активность ClickFix от других срабатываний. Поэтому отчёт не позволяет установить, какая часть обнаружений такого ПО связана именно с этой техникой.
Верификация не даёт гарантии
Bitdefender также обращает внимание на вредоносные приложения, прошедшие процедуру верификации Apple. Эта проверка применяется к программам, распространяемым за пределами Mac App Store, и предназначена для выявления известных угроз до установки.
В отдельном исследовании Palo Alto Networks были названы три вредоносных приложения: PodcastsLounge, PDF-Brain и PDF-Ninja. Они имели действительные подписи Apple Developer ID и успешно прошли проверки. Внутри находилось вредоносное ПО FlutterShell, которое использовало встроенный веб-контент для получения команд с серверов злоумышленников.
Такой подход позволял менять поведение вредоносного ПО удалённо, не изменяя подписанное приложение и не отправляя его на повторную проверку. В PDF-Brain и PDF-Ninja были реализованы работающие функции ИИ-резюмирования документов, однако исследователи установили, что файлы перед отправкой в ИИ-сервис проходили через подконтрольную злоумышленникам инфраструктуру. Это создавало возможность перехвата их содержимого.
Специалисты также зафиксировали признаки перехвата работы браузера и дополнительные возможности бэкдора. Часть функциональности, по их оценке, ещё находилась в разработке, а подтверждений массовой кражи документов нет.
Защита macOS остаётся многоуровневой
Верификация Apple не позиционируется как постоянная гарантия безопасности программы. Компания может отозвать ранее выданное разрешение и обновить встроенную систему XProtect после того, как вредоносное ПО становится известно исследователям.
Apple также усилила защиту от команд, скопированных с мошеннических сайтов. Начиная с macOS Tahoe 26.4 «Терминал» может выводить предупреждение при вставке инструкций, полученных, например, из браузера или мессенджера, если пользователь обычно не работает с этой программой. Однако это предупреждение зависит от сценария использования и происхождения текста и не применяется ко всем командам без исключения.
XProtect способен распознавать и блокировать известные вредоносные команды и активность AppleScript. Он дополняет Gatekeeper и нотарификацию, но не заменяет эти механизмы.
Отчёт Bitdefender не утверждает, что встроенные средства безопасности Apple неэффективны. Однако даже полностью обновлённый Mac может быть скомпрометирован, если его владелец поверит убедительному сообщению и самостоятельно выполнит опасную инструкцию.