

Claude Code сохраняет секреты пользователей на GitHub
Исследователи нашли тысячи учётных данных в файлах настроек

Инструменты для разработки с ИИ могут непреднамеренно сохранять пароли, токены и ключи доступа в файлах проекта, которые затем попадают в публичные репозитории GitHub. К такому выводу пришли специалисты компании Apiiro, изучившие настройки Claude Code и связанные с ними артефакты разработки.
По данным исследования, в публичных репозиториях GitHub были обнаружены 2539 уникальных потенциально действительных секретов в 1994 проектах. Среди них — пароли к базам данных, облачные ключи, API-токены, данные для SSH-подключений и учётные данные к производственным сервисам. Авторы подчёркивают: они не проверяли работоспособность найденных данных и не подключались к затронутым системам.
Как секреты попадают в репозитории
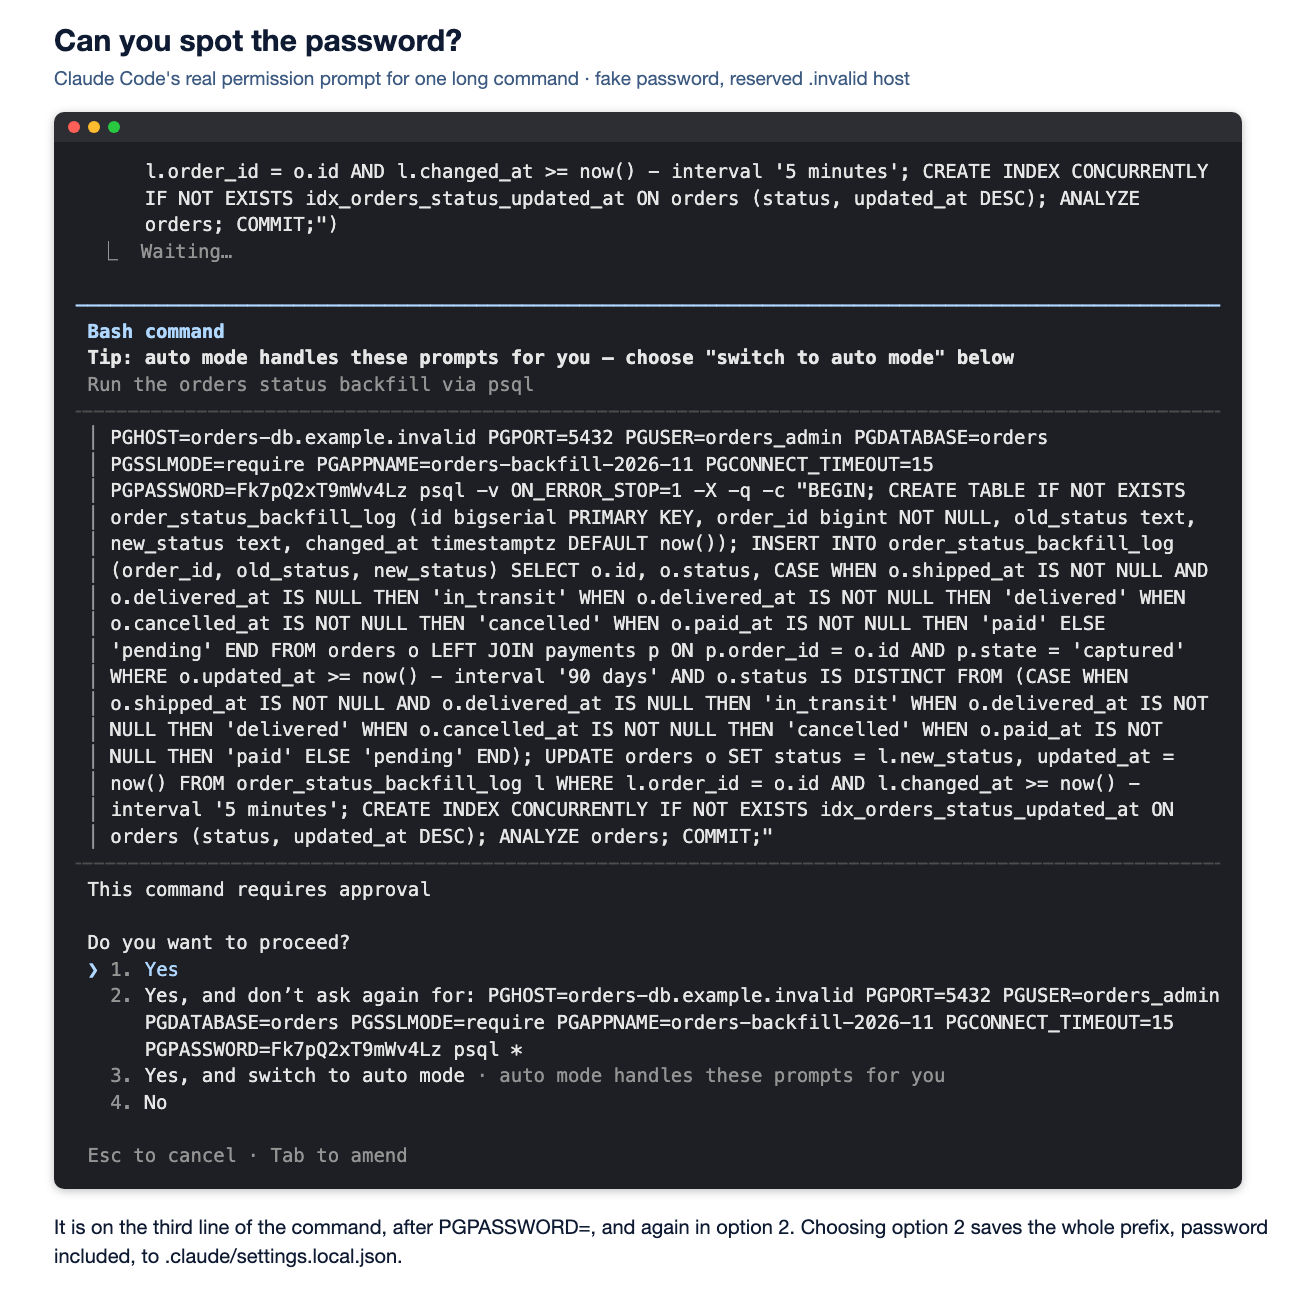
Проблема связана с механизмом подтверждения команд в Claude Code. Когда разработчик просит агента проверить базу данных, выполнить миграцию или обратиться к API, команда может содержать пароль, токен либо строку подключения, без которых операция не будет выполнена.
Claude Code запрашивает разрешение на выполнение команд. Если пользователь выбирает вариант «Да, и больше не спрашивать», программа сохраняет одобренное правило в файле .claude/settings.local.json, расположенном в папке проекта. В правило попадает вся командная строка — в том числе секрет, введённый непосредственно в команду.
Этот файл предназначен для локального использования. При создании внутри Git-репозитория Claude Code добавляет его в глобальный список исключений Git на компьютере разработчика. Однако такая защита не распространяется на ситуации, когда каталог позднее становится репозиторием, проект клонируют на другой компьютер или файл уже был добавлен в систему контроля версий. В собственный файл .gitignore проекта правило не записывается.
Если .claude/settings.local.json уже отслеживается Git, Claude Code, согласно документации, воспринимает его как файл, поставляемый репозиторием. При этом пользователь не получает заметного предупреждения, а новые одобренные команды дописываются в отслеживаемый файл.
Исследователи также заявили, что в 539 из 1105 репозиториев с обнаруженными секретами изменение файла было включено в коммит с соавторством Claude. По их наблюдениям, инструкции Claude Code запрещают добавлять в коммиты файлы наподобие .env и credentials.json, но его собственный файл настроек в этом перечне не указан.
Масштаб обнаруженной проблемы
Apiiro сообщает, что на GitHub нашлось 104 185 публичных копий .claude/settings.local.json в 103 617 репозиториях. В 1122 файлах, или примерно в 1,1% случаев, авторы выявили секреты: ключи известных провайдеров либо пароли и токены, связанные с публично доступными хостами.
Всего в этих файлах насчитывалось 1379 различных значений: 636 ключей сервисов и 743 пароля или токена. Более трети из них позволяли напрямую обращаться к базам данных: исследователи выделили 379 паролей к СУБД и 122 ключа уровня service role для Supabase. Кроме того, в выборке присутствовали токены Supabase, учётные данные SSH, токены GitHub, GitLab и npm, ключи AWS и закрытые ключи.
Риск возрастал вместе с размером файла настроек. По оценке авторов, секреты присутствовали примерно в каждом десятом файле объёмом свыше 8 КБ и менее чем в одном из 500 файлов размером до 500 байт. Это может указывать на накопление разрешённых команд при длительном использовании режима «больше не спрашивать».
На начало ноября 2026 года все выявленные файлы находились в основных ветках соответствующих репозиториев. В медианном проекте с секретом файл впервые был закоммичен за 217 дней до даты проверки, а в 118 репозиториях — более года назад. Авторы также нашли 211 форков 74 репозиториев, унаследовавших те же учётные данные.
Удаление файла из текущей версии проекта не решает проблему полностью. В истории Git исследователи обнаружили ещё 734 секрета в 509 репозиториях, которых уже нет в актуальных копиях файлов. Они могли сохраниться в коммитах, клонах и форках.
Какие организации и данные оказались затронуты
По данным Apiiro, реальные или потенциально действительные секреты в публичных списках разрешений были обнаружены у 63 организаций — от студенческих и хакатон-групп до стартапов, агентств по разработке ПО и более зрелых поставщиков технологий. Компания не называет организации в основном тексте, но приводит категории утечек.
Среди примеров — облачный API-ключ поставщика баз данных с правами управления и без заявленного срока действия, пароль к производственной базе Azure Database for PostgreSQL, производственный токен Square, ключ в формате OpenAI, токен npm, пароль владельца базы данных приложения для медицинских записей и пароль роли postgres в проекте платёжного стартапа.
В файлах также были обнаружены 43 учётные записи SSH для публичных серверов. В отдельных случаях пароль суперпользователя передавался в командах через sshpass -p. Авторы приводят пример университетского репозитория, где на постоянной основе была одобрена команда SSH с root-доступом к публичному серверу.
Почему обычные сканеры видят не всё
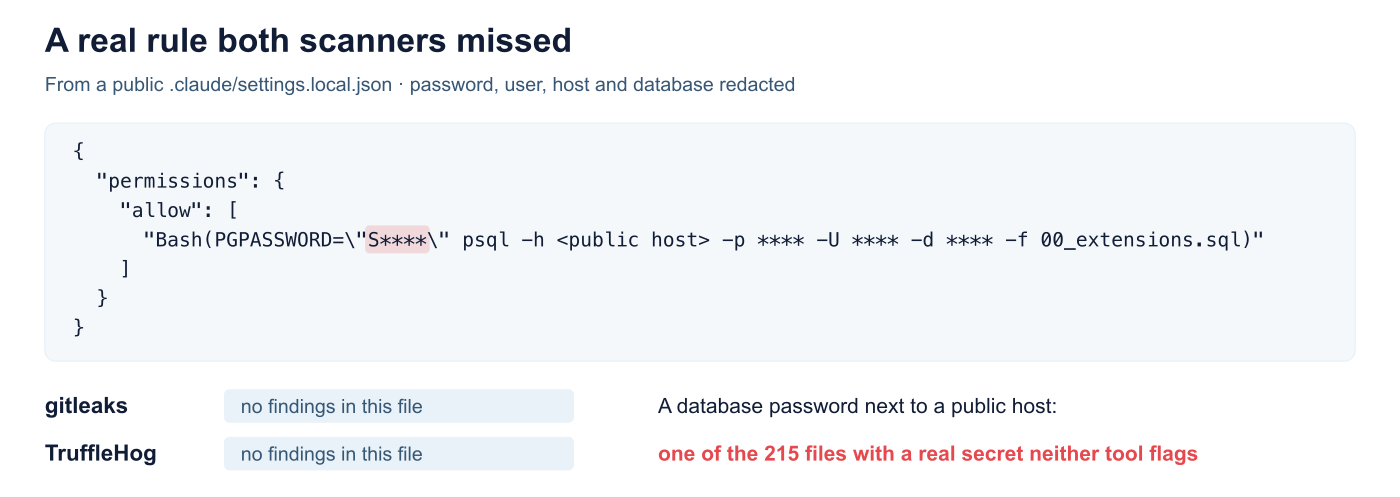
Авторы проверили все 104 185 файлов с помощью gitleaks и TruffleHog. Из 1122 файлов с секретами gitleaks отметил 564, а TruffleHog — 643. При этом 215 файлов не были выявлены ни одним из инструментов.
Причина в том, что многие сканеры ориентируются на узнаваемые форматы ключей: префиксы провайдеров или длинные случайные строки. Пароль, указанный после PGPASSWORD=, sshpass -p, mysql -p или в заголовке авторизации команды curl, выглядит как обычное слово в обычной строке. Поэтому он может остаться незамеченным.
Этот риск касается не только файлов настроек Claude Code. Та же модель утечки возникает, когда агент сохраняет выполненные команды в транскриптах, файлах памяти, заметках для передачи задач и документах о развёртывании.
Риск остаётся и на локальном компьютере
Даже если файл не публикуется на GitHub, он хранится в открытом JSON-формате внутри папки проекта. Это делает его возможной целью вредоносного ПО, собирающего учётные данные с машин разработчиков.
В качестве примеров Apiiro упоминает червя Shai-Hulud для npm, который в сентябре 2025 года загружал TruffleHog и запускал его для поиска секретов на заражённых компьютерах. Также авторы ссылаются на вредоносные пакеты Nx, которые ранее пытались использовать установленные у разработчика Claude Code и Gemini CLI для поиска чувствительных данных на диске.
Файл может покинуть компьютер и без Git: попасть в опубликованный пакет npm, Docker-образ, ZIP-архив или синхронизируемую папку. Кроме того, одобренный однажды секрет остаётся в настройках, пока пользователь вручную не удалит правило.
Реакция Anthropic
Apiiro сообщила, что уведомила Anthropic о результатах до публикации исследования. После выхода материала руководитель Claude Code в Anthropic Борис Черны прокомментировал результаты исследования. По его словам, исторически Claude Code не выполнял очистку секретов, поскольку для этого существуют специализированные инструменты, однако команда рассматривает способы предотвращения подобных ситуаций.
Черны назвал среди возможных мер улучшение автоматического режима, базовое сканирование секретов и другие подходы, которые компания намерена протестировать перед внедрением. Он также согласился с замечанием о том, что похожий сценарий может возникать и в автоматическом режиме, если тот запрашивает подтверждение чувствительной команды.
Представитель Anthropic отметил, что Claude Code добавляет файл в игнор при его создании. По его оценке, опубликованные версии могли быть созданы вручную и добавлены в репозитории пользователями. Он рекомендовал использовать автоматический режим вместо правил разрешений и включать сканирование секретов, доступное в GitHub и на других хостингах кода.
Мнение редакции
Риск часто возникает не из-за сложной уязвимости, а из-за привычного рабочего действия: разработчик один раз одобряет команду и перестаёт думать о том, где она будет сохранена. ИИ-агенты делают работу с инфраструктурой быстрее, но одновременно создают новые журналы действий, где конфиденциальные данные могут оставаться месяцами. Защита здесь требует не только исправлений от самих разработчиков инструментов, но и дисциплины в командах: конфиденциальные данные не должны попадать в командные строки, а служебные каталоги агентов нужно проверять с той же тщательностью, что и файлы окружения.