

Специалисты iVerify сообщили о рисках шпионских атак на iPhone
Устаревшие версии iOS могут атаковать через рекламу

Киберпреступники всё чаще применяют против обычных владельцев iPhone инструменты шпионажа, прежде доступные главным образом государственным структурам и коммерческим поставщикам средств слежки. К такому выводу пришла компания iVerify в отчёте Advanced Mobile Threat Report 2026, опубликованном 10 ноября.
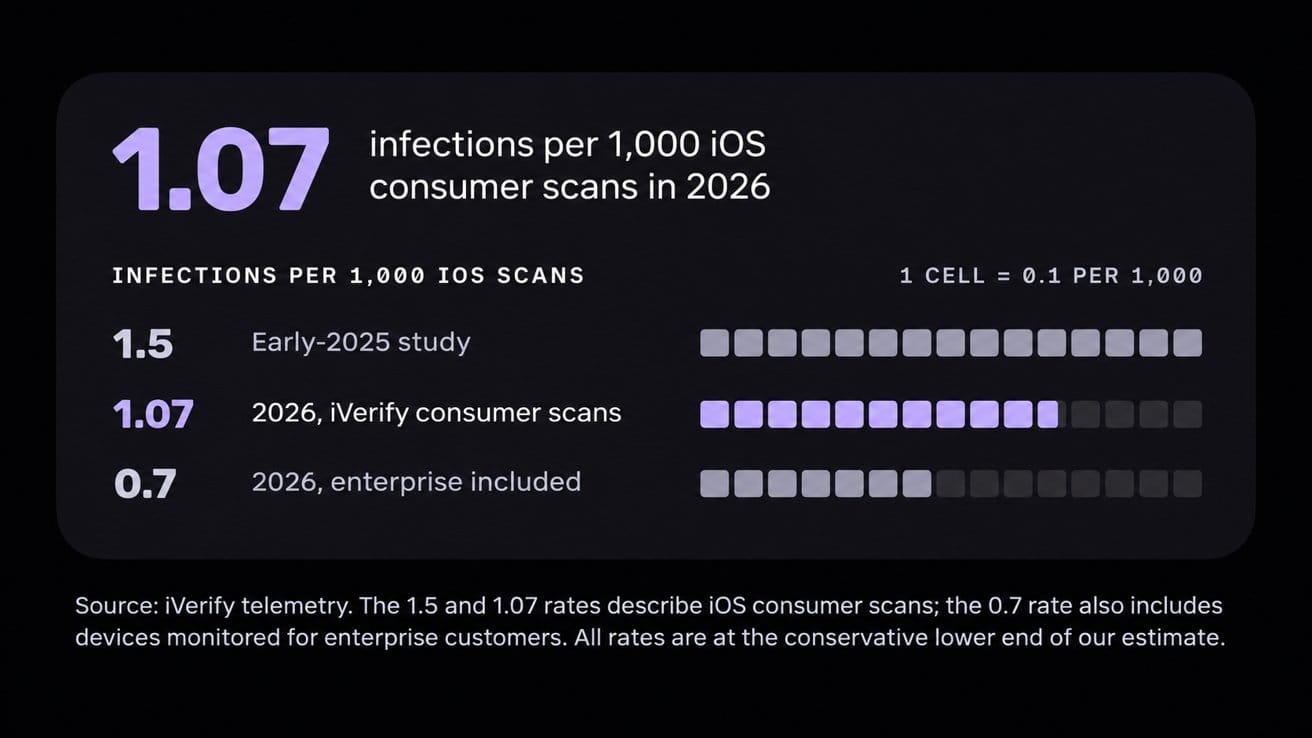
По данным исследователей, среди пользовательских устройств на iOS выявлено 1,07 заражения шпионским ПО на тысячу проверок — примерно один случай на 900 сканирований. При учёте корпоративных устройств показатель составил 0,7 на тысячу проверок. Эти цифры не отражают ситуацию среди всех владельцев iPhone: они основаны только на аудитории iVerify, которая с начала 2025 года выросла более чем втрое. Общее число проведённых проверок и обнаруженных заражений компания не раскрыла.
Авторы отчёта считают существенным изменение профиля жертв. Во всех выявленных корпоративных случаях, связанных с криминальными кампаниями, атаковали не руководителей, а рядовых сотрудников.
Утечки эксплойтов расширили круг атакующих
Одной из причин эксперты называют распространение наборов эксплойтов Coruna и DarkSword, сведения о которых исследователи безопасности обнародовали в марте 2026 года. Группа Google Threat Intelligence Group описывала Coruna как комплект из 23 эксплойтов, объединённых в пять цепочек атак на версии iOS от 13 до 17.2.1.
В 2025 году Coruna, по наблюдениям Google, использовал клиент поставщика средств слежки, а позднее набор связывали с предполагаемой российской шпионской группой, атаковавшей украинские сайты. Затем инструмент применяла финансово мотивированная китайская группа в масштабных кампаниях. Исследователям не удалось установить, каким именно образом набор перешёл между операторами, однако этот случай показал, что сложные техники эксплуатации уязвимостей могут выходить за пределы первоначального круга пользователей.
Похожая история произошла с DarkSword. Google, Lookout и iVerify сообщили о цепочке атак 18 марта после обнаружения её использования поставщиками шпионского ПО и предположительно поддерживаемыми государствами группами. Инструмент был рассчитан на iPhone с iOS 18.4—iOS 18.7: он задействовал шесть уязвимостей, позволявших скомпрометировать устройство и получить конфиденциальные данные. Apple устранила эти проблемы в последующих обновлениях; Google подтверждала, что к выходу iOS 26.3 были закрыты все шесть уязвимостей.
Описанные в отчёте атаки не доказывают возможность взлома iPhone с полностью актуальной версией iOS. Обе цепочки были ориентированы на конкретные устаревшие релизы системы, поэтому своевременная установка обновлений остаётся ключевой защитной мерой. После публикации кода DarkSword злоумышленники получили основу для создания собственных модификаций, не разрабатывая весь набор уязвимостей с нуля. iVerify утверждает, что обнаружила варианты, способные дополнительно собирать пароли, сообщения, фотографии и сведения о криптокошельках.
Атака через рекламу без перехода по ссылке
Один из случаев, описанных iVerify, касается пользователя, который столкнулся с двумя разными атаками DarkSword во время просмотра сайтов. Согласно телеметрии компании, первая началась после загрузки вредоносного рекламного объявления в ходе просмотра соцсетей. Пользователь не нажимал на баннер, однако эксплойт всё равно начал выполняться на уязвимом устройстве.
Вторая атака произошла позднее, когда тот же человек перешёл по ссылке. Исследователи связали её с другим вариантом DarkSword и иным злоумышленником, хотя целью обеих операций, предположительно, была кража криптоактивов.
Такой метод называют атакой с «половинным кликом»: вредоносный код может запускаться уже при подгрузке объявления, без какого-либо действия со стороны жертвы. Рекламные сети позволяют настраивать показы по типу устройства, версии iOS, геолокации и интересам. Это даёт атакующим возможность доставлять эксплойты именно на iPhone с уязвимым программным обеспечением.
Подобная схема сочетает широкий охват интернет-рекламы с точным подбором жертв. Атаку можно встретить при посещении легитимного сайта или во время просмотра социальной сети — без загрузки файла и без перехода на заведомо подозрительную страницу.
Кроме того, преступники используют скомпрометированные сайты. В октябре специалисты обнаружили кампанию, в которой через домен с истёкшей регистрацией, ранее использовавшийся для аналитики, посетителей тысяч интернет-магазинов перенаправляли на вредоносные серверы, распространявшие DarkSword и Coruna. Владельцам устройств не требовалось заходить на фальшивую витрину: заражённый код уже был встроен в работающие сайты.
Защита App Store не исключает инциденты
В отчёте также упомянуто приложение для мониторинга криптовалют FomoPeek. По данным исследователей SlowMist и OKX, версии 1.1 и 1.2, распространявшиеся через App Store в сентябре, содержали скрытый набор средств эксплуатации уязвимостей. Он мог использовать недостатки iOS, выходить за пределы «песочницы» приложения и получать доступ к данным других программ.
Проблемные версии появились 9 и 12 сентября, а 17 сентября разработчики выпустили обновление, в котором вредоносные компоненты были удалены. SlowMist отследила около $580 000 в USDT, похищенных на криптоадрес, связанный с этой операцией. В контролируемой среде специалисты подтвердили возможность сбора данных приложений, включая сведения из «Заметок» Apple.
Вместе с тем результаты расследования не означают, что сработала каждая поддерживаемая уязвимость или что были скомпрометированы все криптокошельки, на которые нацеливались злоумышленники. Случай FomoPeek остаётся отдельным документированным эпизодом, а не доказательством массового обхода проверки App Store. Однако он показывает, что одобрение приложения магазином не является абсолютной гарантией отсутствия вредоносного кода.
Отсутствие уведомления Apple не доказывает безопасность
Выявить успешную компрометацию становится всё сложнее: новые варианты шпионского ПО способны удалять следы до того, как их успеют изучить специалисты. DarkSword может собирать сохранённые учётные данные и другую информацию, не закрепляясь в системе. Более свежие версии удаляют дополнительные журналы и рабочие файлы, что затрудняет восстановление картины атаки.
Взломанный рабочий iPhone может открыть преступникам доступ к учётным данным корпоративной почты, мессенджеров и иных сервисов. Затем эти данные могут быть использованы для входа в аккаунты уже за пределами самого устройства.
iVerify заявляет, что ни одно устройство с подтверждённым заражением DarkSword или Coruna не получило уведомление Apple об угрозе. Но сама Apple указывает, что такие уведомления предназначены для людей, которые, вероятно, стали объектом индивидуально направленной атаки с использованием специализированного шпионского ПО — как правило, в связи с их личностью или деятельностью. Поэтому отсутствие предупреждения не свидетельствует ни о сбое системы, ни о том, что устройство точно не было скомпрометировано.
Авторы доклада также предупреждают, что искусственный интеллект может ускорять разработку эксплойтов. При этом проведённое iVerify тестирование показало ограничения такого подхода: предполагаемые попытки адаптировать DarkSword для более новых версий iOS с помощью ИИ не смогли успешно взломать проверявшиеся устройства.
Как снизить риск
Наиболее действенная мера против описанных цепочек атак — регулярно обновлять iOS. Проверить наличие обновления можно в разделе «Настройки» —> «Основные» —> «Обновление ПО». В разделе «Автообновление» стоит включить автоматическую установку обновлений, чтобы исправления безопасности поступали без постоянной ручной проверки.
Приложения следует устанавливать только из надёжных источников и проверять разработчика перед загрузкой незнакомой программы. App Store предоставляет механизмы защиты, но история FomoPeek показывает, что они не исключают риски полностью. Уникальные сложные пароли и двухфакторная аутентификация дополнительно защищают учётные записи, хотя не гарантируют безопасность, если само устройство уже взломано.
Пользователи, которые опасаются целенаправленной сложной слежки, могут рассмотреть «Режим блокировки». Эта функция ограничивает работу отдельных приложений, сайтов и возможностей iPhone, сокращая число потенциальных путей атаки. Apple разрабатывала её для людей с особенно высоким риском цифрового преследования, поэтому большинству владельцев iPhone такой режим, вероятно, не понадобится.
iVerify рекомендует компаниям распространять мониторинг мобильной безопасности не только на топ-менеджеров, особенно если сотрудники используют личные телефоны в рабочих целях. При этом у самой компании тоже есть коммерческий интерес к постоянному мониторингу: она продаёт продукты для обнаружения мобильных угроз.
Выводы отчёта не означают, что любой iPhone можно незаметно взломать. Они показывают, что преступные группы способны повторно использовать сложные инструменты против устройств с неустановленными обновлениями — и что в зоне риска оказываются не только традиционные цели слежки, но и обычные пользователи.